
Zidentyfikowane podatności
0+Dlaczego firmy nam ufają
Pomagamy firmom zbudować niezawodną ochronę cybernetyczną i utrzymać jej działanie. Do każdego projektu podchodzimy indywidualnie – uwzględniamy specyfikę prowadzonej działalności, obiekty kontroli, limity dostępu i stopień zaangażowania.

Infrastruktura to nasz profil
Budujemy sieci i serwery od podstaw, więc rozumiemy nie tylko jak hackować, ale także jak zrobić to dobrze

Międzynarodowe standardy
Pracujemy według metodologii OWASP, PTES, NIST i CIS.

Dokumentacja na wyjściu
Do każdego projektu dołączone są dokumenty robocze: raporty, schematy, regulaminy, instrukcje

Poufność NDA
Żadna informacja nie wykracza poza granice projektu. Zostało to zapisane w umowie od pierwszego dnia
Usługi
Kluczowe usługi cyberbezpieczeństwa
Od wyszukiwania podatności i pentestów po reagowanie na incydenty i budowę bezpieczeństwa
Bezpieczeństwo infrastruktury sieciowej i serwerowej
- Otwieramy nowe biuro
- Rozrosła się infrastruktura
- Przygotowujemy się do certyfikacji
- Praca z poufnymi danymi
Testy penetracyjne (pentesty)
- Wprowadzamy nowy produkt
- Klient lub inwestor prosi o audyt
- Przygotowujemy się do certyfikacji
- Nie wiemy, jak bardzo jesteśmy bezbronni
Bezpieczeństwo infrastruktury mobilnej
- Poufne negocjacje
- Osoba publiczna jest zagrożona
- Informacje wrażliwe
- Podejrzenie inwigilacji
Bezpieczeństwo infrastruktury sieciowej i serwerowej
- Otwieramy nowe biuro
- Rozrosła się infrastruktura
- Przygotowujemy się do certyfikacji
- Praca z poufnymi danymi
Testy penetracyjne (pentesty)
- Wprowadzamy nowy produkt
- Klient lub inwestor prosi o audyt
- Przygotowujemy się do certyfikacji
- Nie wiemy, jak bardzo jesteśmy bezbronni
Bezpieczeństwo infrastruktury mobilnej
- Poufne negocjacje
- Osoba publiczna jest zagrożona
- Informacje wrażliwe
- Podejrzenie inwigilacji

Proces
Jak przebiega projekt bezpieczeństwa
Przejrzysty proces od zapytania do zweryfikowanego wyniku

Zapytanie ofertowe i wycena wstępna
Omawiamy cele, rodzaj systemu i ryzyko, które należy przetestować

Diagnostyka i zakresowanie
Przeprowadzamy diagnostykę techniczną, ustalamy zakres prac, podpisujemy umowę NDA

Wykonanie robót
Prace wykonujemy według międzynarodowych standardów: OWASP, PTES, NIST, CIS

Raport i dokumentacja
Przygotowujemy raport, regulamin i dokumentację roboczą dla Twojego zespołu

Transfer i wsparcie
Przedstawiamy wynik, odpowiadamy na pytania, towarzyszymy w razie potrzeby
Case studies
Wyniki z realnych projektów bezpieczeństwa
E-commerce
[ 0.1 ]Recenzja:
Znaleziono 47 luk, w tym 8 krytycznych, obejmujących problemy z autoryzacją i konfiguracją
Usługi:
Zobacz przypadek [+]- Audyt cyberbezpieczeństwa
- Penetration Testing
- Ochrona infrastruktury
- Backup
Firma FinTech
[ 0.2 ]Recenzja:
Case study fintech: infrastruktura przygotowana do RODO, przetestowane systemy płatności, 43 wykryte podatności i wielowarstwowa ochrona danych finansowych.
Usługi:
Zobacz przypadek [+]- Audyt cyberbezpieczeństwa
- Penetration Testing
- Bezpieczeństwo mobilne
- Ochrona infrastruktury
Produkt SaaS
[ 0.3 ]Recenzja:
Case study SaaS: pentest aplikacji webowej i API wykrył 52 ryzyka i błędy w logice dostępu; pomogliśmy zbudować systemową ochronę chmury.
Usługi:
Zobacz przypadek [+]- Audyt cyberbezpieczeństwa
- Penetration Testing
- Bezpieczeństwo mobilne
- Ochrona infrastruktury
O nas
Cyberbezpieczeństwo, które działa w praktyce
SafeNet Cyber to ukraiński zespół budujący praktyczne cyberbezpieczeństwo dla biznesu. Nie sprzedajemy w ciemno rozwiązań „pudełkowych”: każdy projekt zaczyna się od badania infrastruktury i oceny ryzyka, a kończy na działającym systemie bezpieczeństwa wraz z dokumentacją i wsparciem.
Naszym zadaniem nie jest tylko znalezienie problemu, ale pokazanie, jak wpływa on na biznes i co należy zrobić, aby go zamknąć
Dowiedz się więcej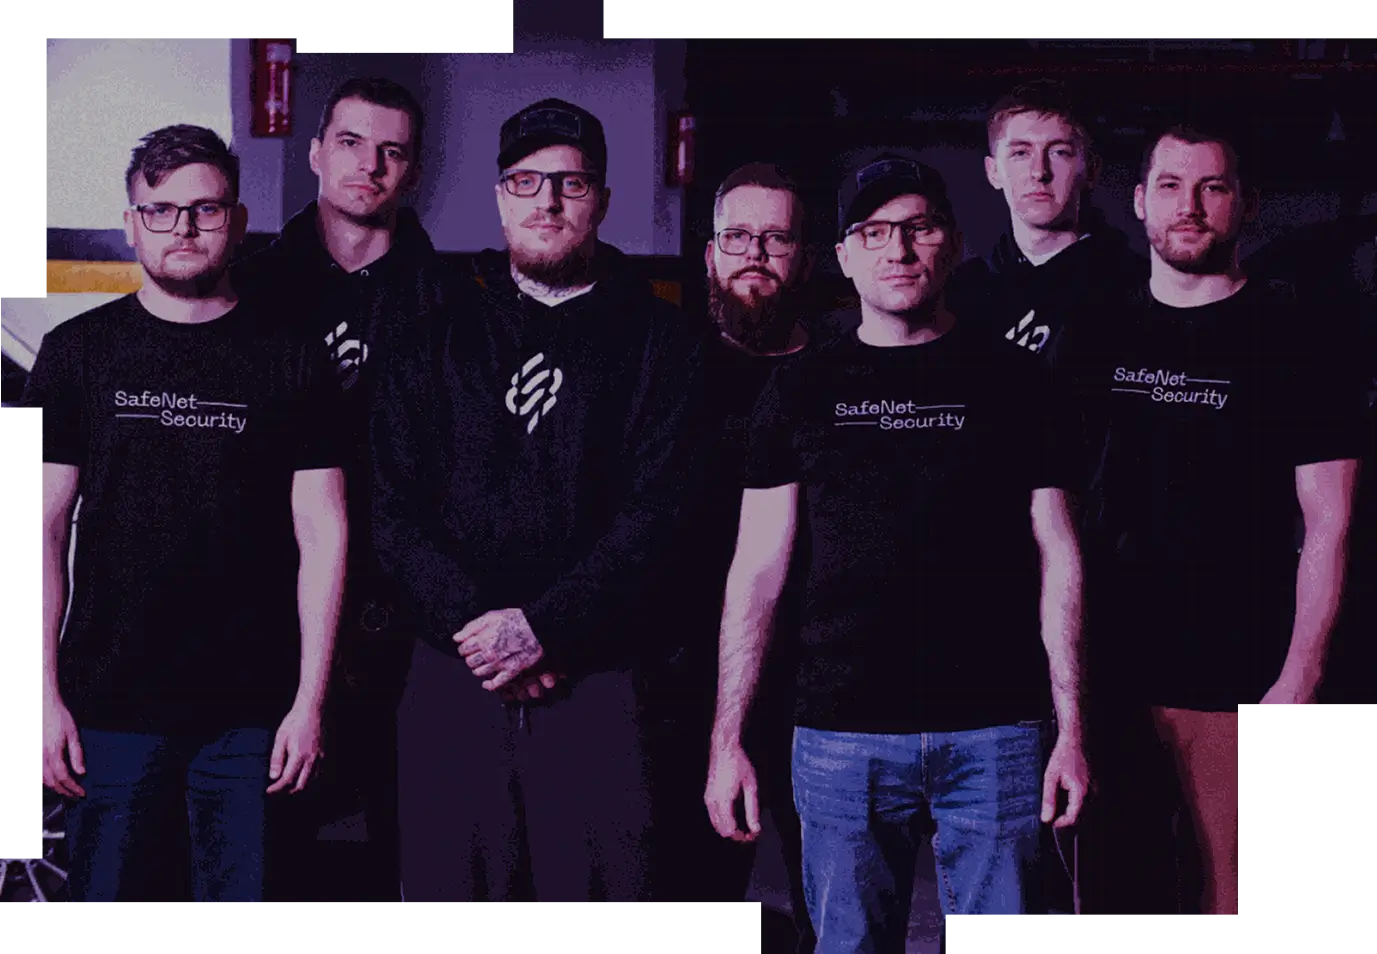
Recenzje
Co mówią klienci
“Zwrócili się do nas, gdy zdali sobie sprawę, że infrastruktura bardzo się rozrosła i nikt nie pamięta, co jest z czym połączone. SafeNet przeprowadził ankietę w ciągu dwóch tygodni i przedstawił ustrukturyzowany raport zawierający priorytety. Najcenniejszą rzeczą nie jest sam audyt, ale fakt, że mamy już roboczą dokumentację, z którą żyje zespół”
“Przygotowywali się do rundy inwestycyjnej, inwestor poprosił o raport bezpieczeństwa. Wykonałem test aplikacji webowej za pomocą SafeNet - znalazłem kilka rzeczy, których sami byśmy nie zauważyli, w tym jeden poważny błąd w logice biznesowej. Raport kroków powtórki został zamknięty przez nasz zespół programistów samodzielnie.”
“Otwarto nowe biuro. SafeNet zaprojektował sieć, skonfigurował Wi-Fi z podziałem na segment korporacyjny i gościnny, zapewnił VPN dla użytkowników zdalnych. Wynikiem jest kompletna dokumentacja. Admini nadal to czytają.”
“Pracujemy z danymi osobowymi klientów, dlatego kwestia szyfrowania jest dla nas kluczowa. SafeNet skonfigurował pełne szyfrowanie na stacjach roboczych zespołu – część na BitLocker, część na VeraCrypt dla wrażliwych danych. Osobno uczono pracowników, jak z tym żyć.”
“Mamy publiczne API, cały biznes przez niego przechodzi. Zleciliśmy audyt API i inspekcję naszego WAF-a od SafeNet. Znalazłem kilka problemów z BOLA, o których nawet nie myślałem. Co mi się podobało - raport jest czytelny zarówno dla programistów, jak i dla mnie. Dziękuję! Wszystko jest profesjonalne!”
“Zaczęliśmy od małego audytu, następnie przeprowadziliśmy pentest, a następnie skonfigurowaliśmy serwery. Obecnie współpracujemy z SafeNet na stałe. Raz na kwartał sprawdzają infrastrukturę, odpowiadają na pytania i aktualizują regulaminy. Dzieje się tak w przypadku, gdy wykonawca stał się częścią zespołu, a nie wykonawcą zewnętrznym. Dziękujemy zespołowi SafeNet.”
FAQ
Najczęściej zadawane pytania
Sprawdź, gdzie Twoja firma może tracić dane lub pieniądze
Krótka rozmowa, po której dokładnie zrozumiesz, co należy sprawdzić i od czego zacząć
Blog
Materiały, które pomagają uniknąć problemów
Gdzie najczęściej pojawiają się problemy w systemach biznesowych
Analizujemy typowe błędy, które powodują, że firmy tracą dane, dostęp do systemów czy kontrolę nad infrastrukturą
Przeczytaj [+]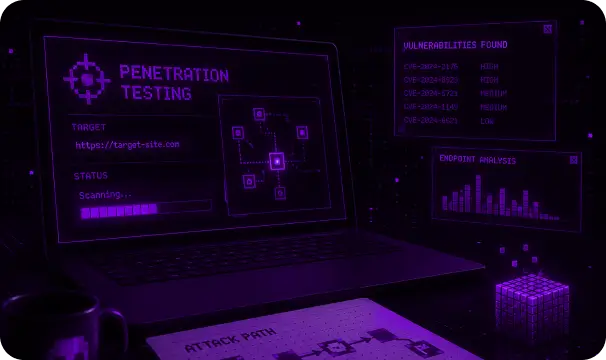
Co wykazują testy penetracyjne i dlaczego skaner nie wystarczy
Wyjaśnienie, w jaki sposób praktyczne testy pomagają wykryć rzeczywiste scenariusze ataków na aplikacje internetowe i interfejsy API
Przeczytaj [+]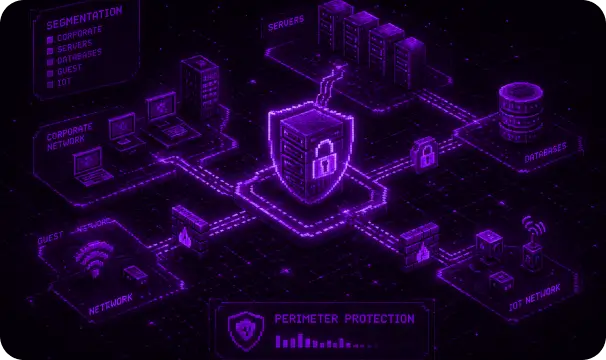
Jak zbudować bezpieczną infrastrukturę sieciową dla biznesu
Podstawowe zasady segmentacji, redundancji i ochrony obwodowej dla stabilnego funkcjonowania przedsiębiorstwa
Przeczytaj [+]
Jak chronić smartfony kadry kierowniczej i komunikację korporacyjną
Praktyczne zalecenia pozwalające ograniczyć ryzyko wycieku poufnych informacji za pośrednictwem urządzeń mobilnych
Przeczytaj [+]
Jak przygotować firmę na wymagania RODO, ISO 27001 i inne
Co należy wdrożyć, aby spełnić standardy bezpieczeństwa i pomyślnie przejść audyt
Przeczytaj [+]
Co zrobić, jeśli podejrzewasz cyberatak
Plan działania krok po kroku dotyczący lokalizacji zdarzenia, zabezpieczenia dowodów i minimalizacji konsekwencji
Przeczytaj [+]