
Infrastruktura sieciowa jest podstawą biznesu. Przechodzą przez nią dostępy pracowników, poczta firmowa, serwery, bazy danych, usługi w chmurze, Wi-Fi, VPN i systemy wewnętrzne.
Jeśli sieć jest zbudowana chaotycznie, bez segmentacji, kontroli dostępu i redundancji, każdy incydent może szybko rozprzestrzenić się po całej firmie. Dlatego chroniona infrastruktura sieciowa nie powinna być opcją dodatkową, ale podstawowym elementem bezpieczeństwa biznesu.
Czym jest bezpieczna infrastruktura sieciowa?
Bezpieczna infrastruktura sieciowa to system, w którym każdy element ma jasno określoną rolę, kontrolowany dostęp i jasne zasady działania.
Obejmuje:
- routery;
- przełączniki;
- firewall;
- serwery;
- Wi-Fi;
- VPN;
- usługi w chmurze;
- kopia zapasowa;
- monitorowanie;
- zasady dostępu.
Głównym celem nie jest tylko „sprawienie, aby wszystko działało”, ale utrzymanie stabilności, kontroli i odporności systemu na ataki.
Dlaczego „płaska” sieć jest niebezpieczna
Jednym z najczęstszych problemów jest sytuacja, gdy wszystkie urządzenia znajdują się w tej samej sieci: pracownicy, serwery, Wi-Fi dla gości, drukarki, bazy danych i systemy zarządzania.
Nazywa się to siecią „płaską”. Jego główne ryzyko polega na tym, że po zhakowaniu jednego urządzenia atakujący może przedostać się dalej w obrębie infrastruktury.
Na przykład laptop zainfekowanego pracownika może stać się punktem wejścia do serwerów, magazynu plików lub systemów wewnętrznych.
Segmentacja sieci
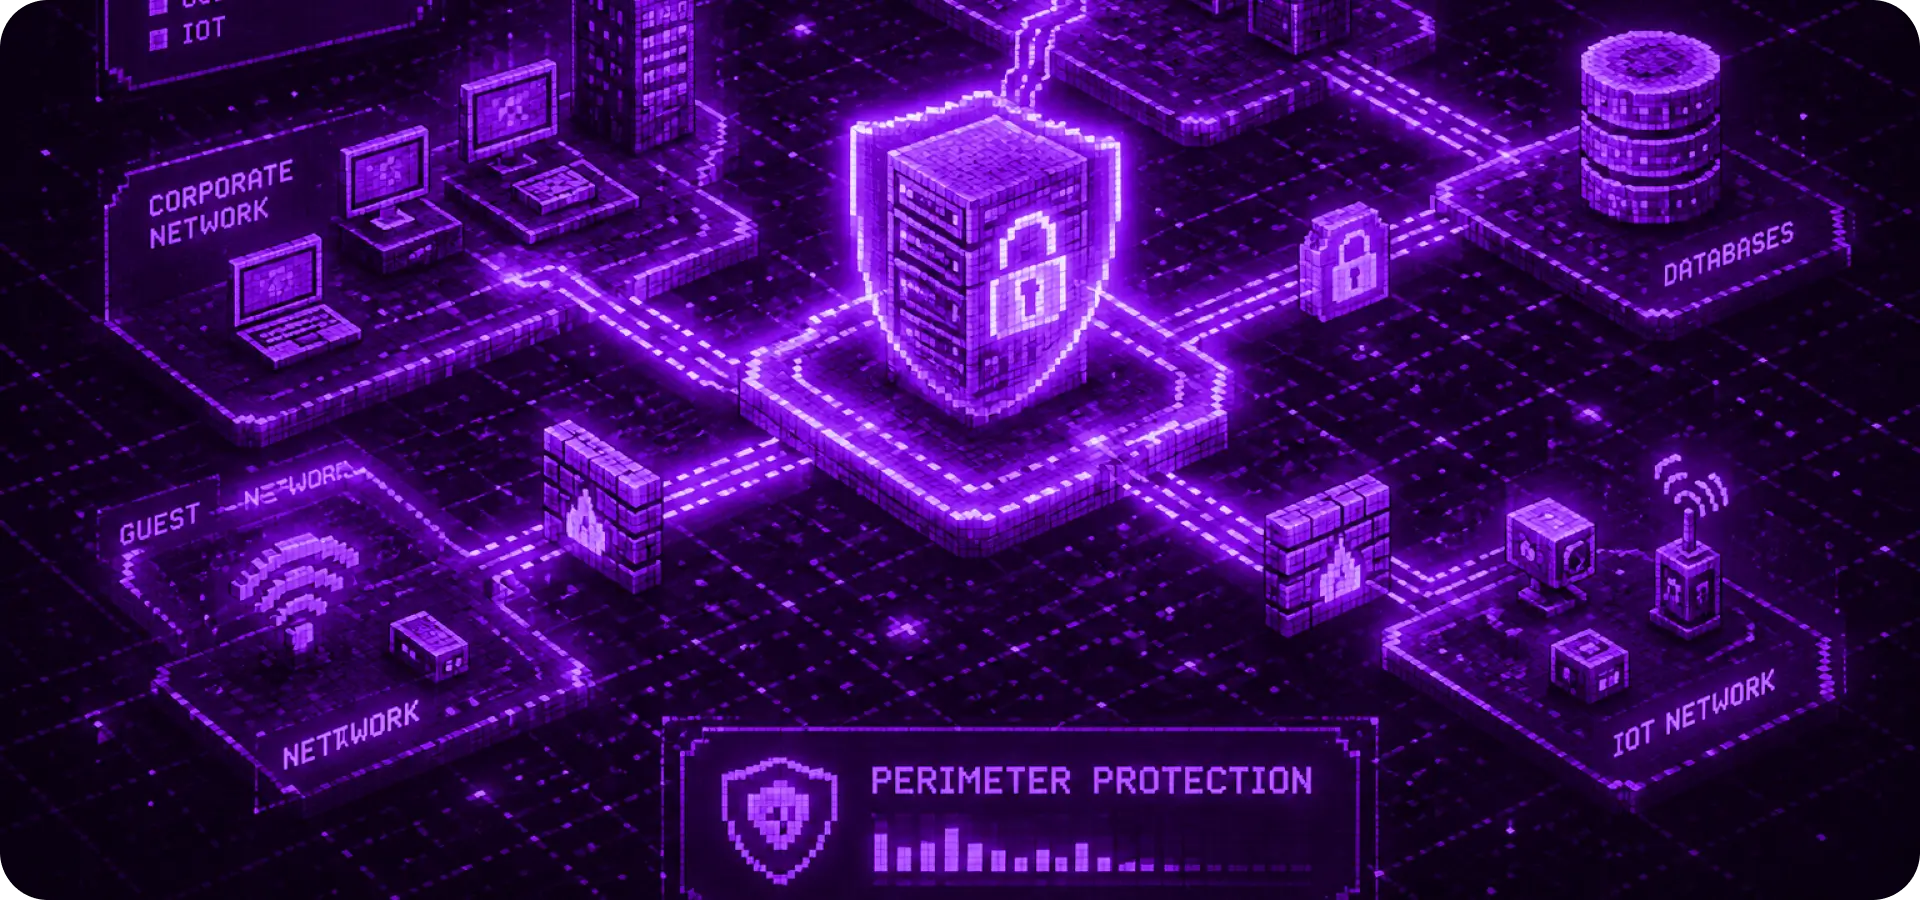
Segmentacja to podział sieci na odrębne strefy o różnym poziomie dostępu.
Na przykład:
- sieć użytkowników;
- obszar serwera;
- Wi-Fi dla gości;
- obszar kontrolny;
- baza danych;
- sieć produkcyjna;
- DMZ dla usług publicznych.
Segmentacja zmniejsza wpływ zdarzenia. Jeśli jeden segment zostanie naruszony, atak nie powinien automatycznie rozprzestrzenić się na całą infrastrukturę.
Ochrona obwodowa i zapora sieciowa
Zapora ogniowa jest jednym z kluczowych elementów ochrony sieci. Ale samo zainstalowanie zapory ogniowej nie wystarczy. Ważne jest, aby poprawnie skonfigurować reguły dostępu, ograniczyć niepotrzebne usługi i kontrolować ruch.
Co sprawdzić:
- które porty są otwarte na zewnątrz;
- kto ma dostęp do systemów wewnętrznych;
- czy istnieją odrębne zasady dla działów;
- czy rejestrowane są podejrzane połączenia;
- czy stosowana jest ochrona przed brutalną siłą;
- czy istnieją podstawowe mechanizmy ochrony DDoS.
Dobrze skonfigurowana zapora sieciowa zmniejsza powierzchnię ataku i pomaga kontrolować dostęp do krytycznych zasobów.
VPN i bezpieczny dostęp zdalny
Praca zdalna stała się normą w wielu firmach. Jeśli jednak dostęp do systemów wewnętrznych jest zorganizowany nieprawidłowo, stwarza to poważne ryzyko.
Bezpieczna sieć VPN powinna obejmować:
- uwierzytelnianie dwuskładnikowe;
- ograniczenia dostępu oparte na rolach;
- rejestrowanie połączeń;
- kontrola urządzenia;
- wyraźne oddzielenie dostępów;
- regularny przegląd użytkowników.
VPN nie musi być „jednymi drzwiami do wszystkiego”. Pracownik powinien mieć dostęp tylko do tych systemów, które są mu potrzebne do pracy.
Kopia zapasowa i przywracanie
Niezawodna infrastruktura nie jest możliwa bez kopii zapasowych. Kopia zapasowa jest potrzebna nie tylko w przypadku błędu technicznego, ale także w celu ochrony przed oprogramowaniem ransomware, czynnikiem ludzkim i awarią sprzętu.
Prawidłowy system tworzenia kopii zapasowych powinien kierować się zasadą:
- wielokrotne kopie danych;
- różne media lub media;
- jeden egzemplarz poza główną infrastrukturą;
- zabezpieczenie przed modyfikacją lub usunięciem;
- regularne testy regeneracji.
Kopii zapasowej, której nikt nie sprawdził, nie można uznać za wiarygodną.
Monitorowanie i rejestrowanie
Bez monitorowania firma może nie być świadoma incydentu, dopóki jego konsekwencje nie staną się krytyczne.
Rejestrowanie i monitorowanie pozwala zobaczyć:
- podejrzane logowania;
- nieudane próby autoryzacji;
- zmiany w konfiguracjach;
- nietypowy ruch sieciowy;
- próby uzyskania dostępu do krytycznych systemów;
- oznaki brutalnej siły lub DDoS.
Monitoring nie gwarantuje pełnego bezpieczeństwa, ale znacznie skraca czas wykrycia problemu.
Jak rozpocząć działalność gospodarczą
Jeśli firma nie ma jasnego obrazu swojej infrastruktury, warto zacząć od audytu.
Praktyczna procedura:
- Serwery zapasowe, sieci i usługi.
- Sprawdź zaporę sieciową i otwarte dostępy.
- Oceń segmentację sieci.
- Zobacz VPN i dostęp zdalny.
- Sprawdź kopię zapasową.
- Skonfiguruj rejestrowanie i monitorowanie.
- Przygotuj plan poprawy bezpieczeństwa.
Wniosek
Bezpieczna infrastruktura sieciowa to nie tylko sprzęt i ustawienia. Jest to podejście systemowe, w którym każdy dostęp, serwer, Wi-Fi, VPN i kopia zapasowa powinny być częścią jednej logiki ochrony.
Firmy wdrażające segmentację, kontrolujące dostęp, konfigurujące zapory ogniowe, sprawdzające kopie zapasowe i monitorujące zdarzenia sieciowe znacznie zmniejszają ryzyko ataków, przestojów i utraty danych.